
Dataveiligheid & dataregie
Hoe dataclassificatie, toegang en controles bijdragen aan dataveiligheid en dataregie.
Dit onderwerp beschrijft ontwikkeling of productrichting. De beschreven mogelijkheden zijn geen bevestiging van beschikbaarheid in jouw omgeving.
Op deze pagina
Productrichting
The end-to-end data-control model is product direction. Current component security instructions remain available in their product guides.
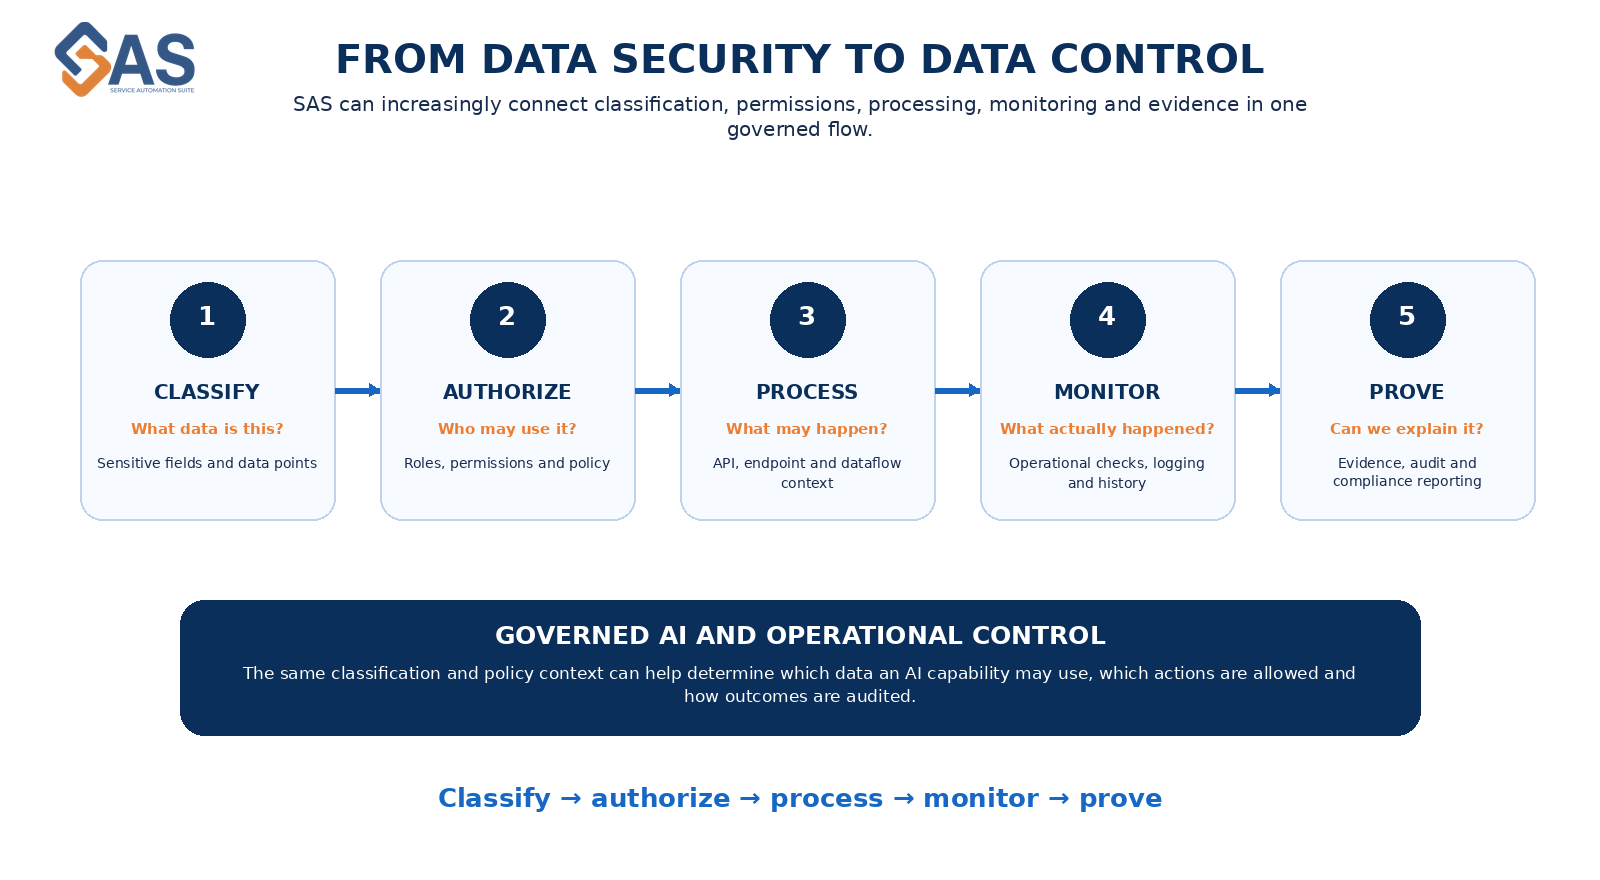
Dataveiligheid gaat verder dan bepalen wie een module mag openen. Een compleet controlmodel stelt vragen als:
- Welke data wordt verwerkt?
- Hoe is deze geclassificeerd?
- Wie mag de data gebruiken en voor welk doel?
- Waar mag de data naartoe worden gestuurd of opgeslagen?
- Wat is er werkelijk gebeurd?
- Kan de organisatie aantonen dat de verwerking overeenkwam met beleid?
Bijdrage van SAS-componenten
| Capability | Rol in dataregie |
|---|---|
| Dataclassificatie | Herkent gevoelige velden en gewenste behandeling |
| API en Endpoint Composer | Maakt inkomende en uitgaande datastromen expliciet |
| Dataflow Composer | Laat zien hoe data wordt geselecteerd, gejoined, getransformeerd en uitgevoerd |
| Rechten en security profiles | Begrenzen wie een capability mag configureren of aanroepen |
| Policy en controls | Leggen toegestaan gebruik en verwachte uitkomst vast |
| Operational Activities | Controleren periodiek of eventgedreven opnieuw de werkelijke situatie |
| Logging, historie en evidence | Verklaren wat er is gebeurd en ondersteunen audit |
| Governed AI | Begrens welke data en acties een AI-capability mag gebruiken |
Platformbrede policy-, control- en governed-AI-functionaliteit is productrichting. Het huidige componentspecifieke securitygedrag blijft de bron van waarheid.